Kurumsal dosya paylaşım ve güvenli e-posta platformu Kiteworks, geçtiğimiz hafta federal istihbarat kurumlarından gelen olası bir siber saldırı uyarısı üzerine müşterilerinden sunucularını geçici olarak kapatmalarını istemişti. Eskiden Accellion adıyla bilinen şirket, kurumsal e-posta, dosya paylaşımı, yönetilen dosya aktarımı (Managed File Transfer) ve web formlarını tek bir platformda birleştiren Private Content Network (PCN) hizmetini binlerce kurumsal müşteriye ve devlet kurumuna sunuyor; platformun 100 milyondan fazla son kullanıcısı bulunuyor.
Sistemler nasıl yeniden devreye alındı?
Kiteworks, Pazartesi günü yaptığı açıklamada barındırılan tüm müşteri sistemlerini yeniden çevrimiçine aldığını duyurdu. Şirket, kapatma süresi boyunca yürüttüğü sürekli izlemede herhangi bir anormal etkinliğe rastlanmadığını, ne Kiteworks altyapısında ne de müşteri sistemlerinde bir ihlal göstergesine ulaşılmadığını belirtti. 27 Eylül itibarıyla kapatma tavsiyesi tüm müşteriler için kaldırıldı ve henüz sistemlerini yeniden başlatmayanların bunu güvenle yapabileceği bildirildi.
Yamalanan açık ne kadar müşteriyi etkiliyor?
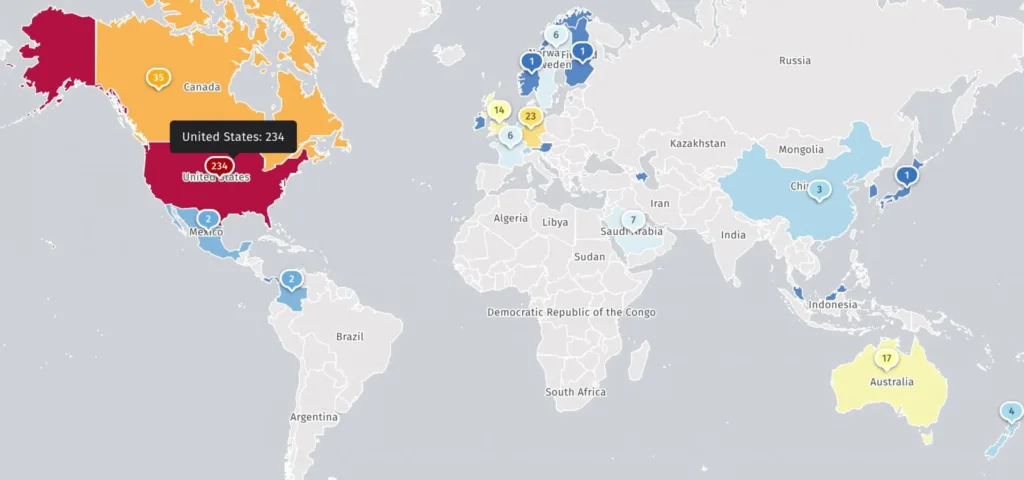
Şirket ayrıca, adını açıklamadığı bir özellikte bulunan ve tüm müşterilerin yüzde 1’inden azını ilgilendiren kritik bir açığı yamaladığını duyurdu. Kendi sunucularında Advanced Forms özelliğini barındıran müşterilerin destek ekibiyle iletişime geçmesi tavsiye edildi. Kiteworks, kapatma penceresi boyunca düzeltmeyi geliştirip devreye aldığını, tüm ortamlara ek bir koruma katmanı uyguladığını ve açığın istismar edildiğine dair hiçbir belirti bulunmadığını vurguladı. Şirket henüz açık için bir CVE kimliği paylaşmadı. Tehdit izleme kuruluşu Shadowserver, internete açık yaklaşık 400 Kiteworks sunucusu tespit etti; bunların 234’ü ABD kaynaklı.
Bunlar da İlginizi Çekebilir
Bu tür dosya paylaşım platformları, hassas belgeler barındırdıkları için siber suç gruplarının veri çalma ve fidye amaçlı saldırılarında sık sık hedef alınıyor. Nitekim Clop fidye yazılımı grubu, şirket henüz Accellion adını taşırken, eski Kiteworks File Transfer Appliance (FTA) yazılımındaki sıfır gün açıklarını istismar ederek Qualys, Shell, Kroger ve Singtel gibi büyük kurumları da içeren geniş çaplı bir veri ihlali dalgasına yol açmıştı. Bu geçmiş, dosya paylaşım altyapılarının neden sürekli tetikte tutulması gerektiğini gösteriyor. Benzer platformlardaki güvenlik zafiyetleri geçmişte MOVEit ve GoAnywhere gibi rakip ürünlerde de büyük veri ihlallerine yol açmıştı; bu da kurumsal dosya transfer sistemlerinin sektör genelinde saldırganlar için cazip birer hedef olmaya devam ettiğini gösteriyor.
Kaynak: BleepingComputer
YORUMLAR
(0)