• Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Teknoyazar - Teknoloji Haberleri
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Sonuç bulunamadı
Tüm sonuçları gör
ESC
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Sonuç bulunamadı
Tüm sonuçları gör
ESC
Teknoyazar
Sonuç bulunamadı
Tüm sonuçları gör
ESC
  1. Teknoyazar
  2. › Güvenlik

BragJack Saldırısı Tarayıcı Yapay Zeka Asistanlarını Ele Geçiriyor

× T Teknoyazar'ı Google'da tercih edilen kaynak olarak ekleyin +

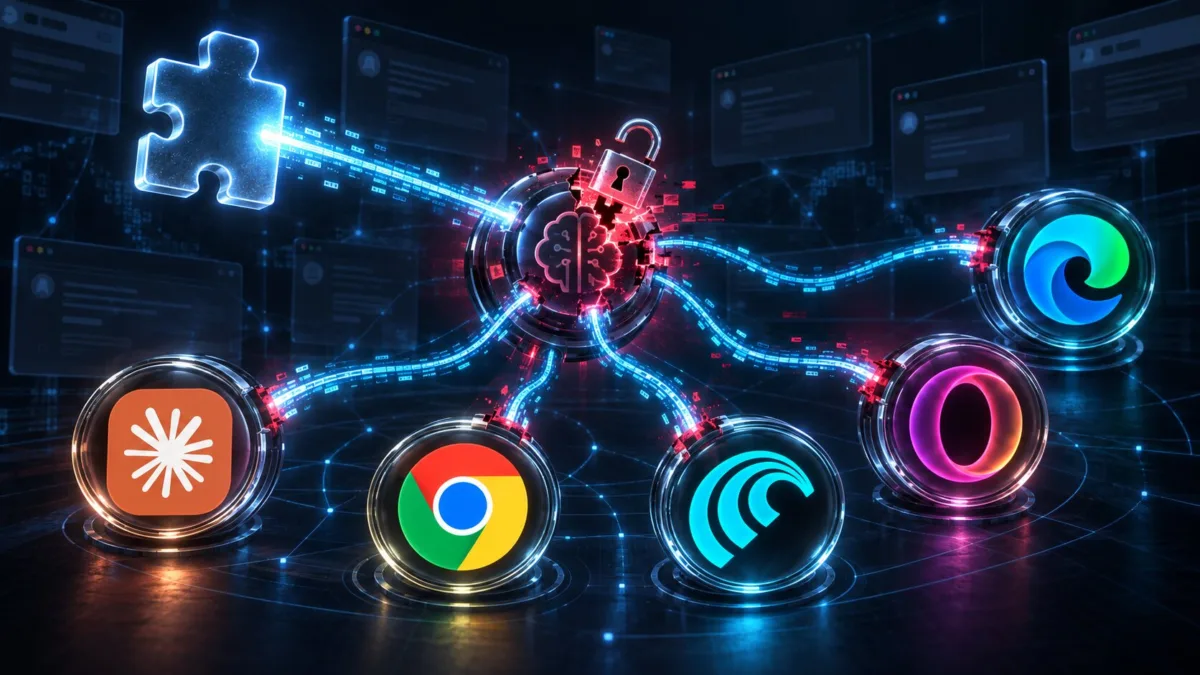
Forever Security araştırmacısı Gal Weizman, kötü amaçlı bir eklentiyle Chrome, Edge, Comet ve Neon'daki yapay zeka asistanlarını ele geçirmeyi başardı.

Tarayıcı ekranında yapay zeka asistanı ve güvenlik uyarısı simgesi
Selin Koç Selin Koç / Editör 19.09.2026 19:06
Paylaş
0

Güvenlik araştırmacısı Gal Weizman, tarayıcılara gömülü yapay zeka asistanlarını tek bir kötü amaçlı eklenti üzerinden ele geçirmeyi mümkün kılan yeni bir saldırı tekniği ortaya çıkardı. BragJack adı verilen kavram kanıtı, Google Chrome‘daki Gemini Live, Perplexity Comet, Microsoft Edge, Opera Neon ve Anthropic’in Claude in Chrome eklentisi olmak üzere beş farklı tarayıcı ve asistan üzerinde test edildi. Araştırma, beş şirketten toplam 20.000 dolardan fazla ödül kazandı ve iki ayrı CVE numarasıyla kayıtlara geçti. Google ve Microsoft, kendilerine bildirilen açıkları çözdüğünü doğruladı.

Güvenilir tarayıcı bileşenleri nasıl istismar edildi?

Weizman, modern yapay zeka destekli tarayıcıları bir “beyin” ve bir “beden” olarak tanımlıyor: yapay zeka modeli talimatları işlerken, ayrıcalıklı tarayıcı bileşenleri sekmelere erişme, ekran görüntüsü alma veya sitelerle etkileşim kurma gibi eylemleri gerçekleştiriyor. Araştırmacıya göre sorun, eklentilerin bu ayrıcalıklı bileşenlerin güvendiği web trafiğini ve sayfaları manipüle edebilmesinden kaynaklanıyor. Tüm testlerde aynı eklenti kullanıldı ve Chromium’un declarativeNetRequest (DNR) özelliği istismar edildi; bu özellik eklentilerin ağ isteklerini, yanıt başlıklarını değiştirmesine ve kaynakları yeniden yönlendirmesine izin veriyor. Chrome’da eklentiler doğrudan chrome://glic bileşenine veya Gemini sitesine kod enjekte edemese de, DNR kuralları Gemini web uygulamasının isteklerini araya girerek yakalayabildi. Weizman güvenlik başlıklarını zayıflatıp bir JavaScript kaynağını yönlendirerek Gemini bağlamı içinde kod çalıştırdı ve Chrome’un yetkili yapay zeka bileşeniyle doğrudan iletişime geçti. Bu erişim yerel dosyaları okuma, ekran görüntüsü alma ve potansiyel olarak kamera ile mikrofona ulaşmayı kapsıyordu. Chrome ekibi bu bulguya CVE-2026-0628 numarasını verip 7.000 dolar ödül ödedi.

Comet ve Edge’de saldırı nasıl ilerledi?

Perplexity Comet ve Opera Neon gibi ajan tabanlı tarayıcılarda durum daha ciddi, çünkü buradaki yapay zeka asistanları içerik okumakla kalmayıp web siteleri üzerinde işlem yapabiliyor. Weizman, Comet’in yerleşik ajan eklentisinin, ana perplexity.ai sitesiyle aynı korumaya sahip olmayan bir test alt alan adına güvendiğini fark etti. Bu alana yönlendirmeyi DNR ile kaldırarak içerik betiği enjekte etti ve ajanla doğrudan iletişim kurdu; sonuçta tarama geçmişi, ekran görüntüleri, yerel dosyalar ve ajana komut gönderme yeteneği ele geçirildi. Araştırmacı, ajanı Perplexity’ye yönlendirip kurbanın e-postalarını özetleyip başka bir adrese göndermeye zorlayarak saldırıyı kanıtladı. Microsoft Edge’de ise şirketin ajanı aynı anda talimat almasını ve eylem yapmasını önlemek için “Düşün” ve “Yap” modlarına bölmüştü; Weizman kısa süreliğine bu kısıtlamayı devre dışı bırakan bir yarış durumu (race condition) buldu ve buna CVE-2026-55945 numarası verildi. Benzer açıklar Opera Neon ve Claude in Chrome’da da gösterildi.

Bunlar da İlginizi Çekebilir
YouTube, TV ve konsollardaki oturum açma sorununu giderdi YouTube, TV ve konsollardaki oturum açma sorununu giderdi Lenovo Googlebook 15’in teknik özellikleri sızdırıldı Lenovo Googlebook 15’in teknik özellikleri sızdırıldı Apple Watch Series 12’de küçük ama etkili bir tasarım değişikliği Apple Watch Series 12’de küçük ama etkili bir tasarım değişikliği Google’ın CC yapay zeka ajanı artık aile yönetimine odaklanıyor Google’ın CC yapay zeka ajanı artık aile yönetimine odaklanıyor

Prompt Forcing nedir, kullanıcılar ne yapmalı?

Weizman, kullandığı tekniği “Prompt Forcing” olarak adlandırıyor. Klasik prompt enjeksiyonundan farklı olarak bu yöntem, saldırganın ajana tam bir talimat seti ve takip komutları vermesine olanak tanıyor; ajan bu talimatları kendi ayrıcalıklarıyla meşru tarayıcı eylemlerine dönüştürüyor. Bu durum uç nokta savunmaları için önemli, çünkü nihai eylemi kötü amaçlı bir kod değil, meşru yazılımın kendisi gerçekleştiriyor. Araştırmacı, kullanıcıların tarayıcılarını güncel tutmasını, tanımadıkları veya kullanmadıkları eklentileri kaldırmasını ve “tüm sitelerdeki verilerinizi okuma ve değiştirme” gibi geniş izin isteyen eklentilere karşı temkinli olmasını öneriyor. BragJack, tarayıcılara giderek daha yetenekli yapay zeka ajanlarının entegre edilmesiyle birlikte, ele geçirilmiş tek bir eklentinin artık sadece web içeriğini değil, dosyaları, tarama verilerini ve kullanıcı adına yapılan eylemleri de tehdit edebileceğini gösteriyor; bu nedenle tarayıcı üreticilerinin ajan mimarilerini yeniden gözden geçirmesi kaçınılmaz görünüyor.

Kaynak: BleepingComputer

bragjackchromemicrosoft edgeperplexity comettarayıcı güvenliğiyapay zeka

YORUMLAR

(0)
Yorumunuz minimum 30 karakter olmalıdır. (0)
Henüz yorum yok. İlk yorumu siz yazın.
En Çok Okunanlar
  1. 1LinkedIn, tarayıcı uzantılarını tarama davalarını kazandı
  2. 2Anthropic, yapay zekâ modellerinin siber saldırılarını raporladı
  3. 3OpenAI ajanları mayıs ayında RubyGems platformuna sızdı
  4. 4ClickFix saldırıları PC ve Mac kullanıcılarını hedef alıyor
  5. 5LG, akıllı TV’lerde casusluk iddialarına yanıt verdi
  6. 6Trezor’un e-posta sağlayıcısı hacklendi: 347 bin kişi hedef alındı
  7. 7Sogou klavye açığı tek tıkla GrayRabbit arka kapısını yüklüyor
  8. 8Yapay zeka laboratuvarlarında ajanlar sandbox’tan kaçtı
  9. 9FTC’den GM’e beş yıl boyunca müşteri verisi satma yasağı
  10. 10CISA uyardı: Kritik GitLab açığı aktif saldırılarda kullanılıyor
Teknoyazar

Güncel teknoloji haberleri, incelemeler ve rehberler. En yeni gelişmeleri Türkçe ve tarafsız biçimde Teknoyazar'da takip edin.

Popüler Konular

çocuk güvenliği tencent apple intelligence united launch alliance yapay zeka pc x6 chromebook blizzard oyun portal beyaz cüce iphone duo ev dekorasyonu sağlık teknolojisi rocm android telefon fizik balatro gezegencikler cayenne electric cc elektrikli tren krater hbm disk-dijital future deprem bilimi silver lake tv uygulaması galaxy s27 ultra wabtec elektrikli araçlar android auto uzay eğitimi spatial capture marka davası

Kategoriler

  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Uzay
  • Otomobil

Kurumsal

  • Hakkımızda
  • Yazarlar
  • Künye
  • Editoryal İlkeler
  • Düzeltme Politikası
  • İletişim
  • Gizlilik Politikası
  • Çerez Politikası
  • Aydınlatma Metni
  • KVKK
© 2026 Teknoyazar. Tüm hakları saklıdır.Teknoyazar bir Vizyon Dijital markasıdır.
Çerezleri kullanıyoruz

Size daha iyi bir deneyim sunmak, içerikleri kişiselleştirmek ve trafiği ölçmek için çerezler kullanıyoruz. Ayrıntılar için Çerez Politikası sayfamıza göz atabilirsiniz.

Çerez Politikası
Sonuç bulunamadı
Tüm sonuçları gör
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme

© 2026 Teknoyazar. Tüm hakları saklıdır.

Size daha iyi bir deneyim sunmak, içerikleri kişiselleştirmek ve trafiği ölçmek için çerezler kullanıyoruz. Ayrıntılar için Çerez Politikası sayfamıza göz atabilirsiniz.