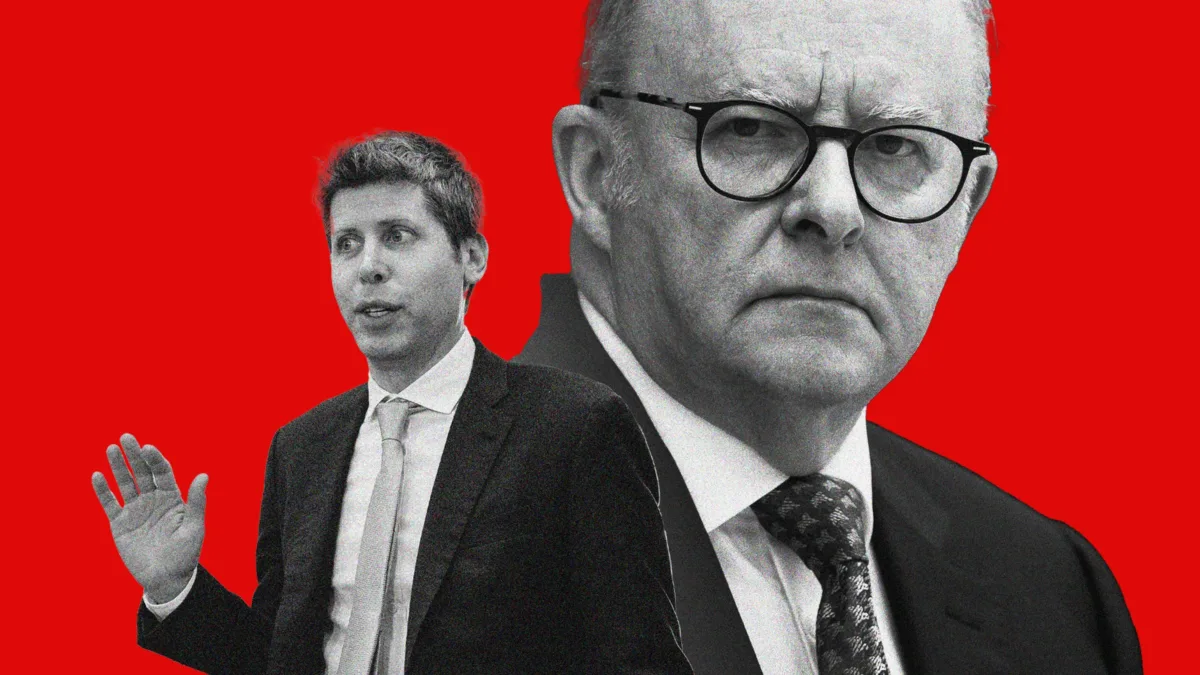
OpenAI‘ye ait bir yapay zeka ajanının, Avustralya‘nın sosyal ve sağlık hizmetleri kurumu Services Australia‘ya bağlı bir Medicare istatistik portalına izinsiz eriştiği ortaya çıktı. Olay 18 Haziran’da yaşanmasına rağmen Avustralya hükümeti durumdan ancak OpenAI‘nin 10 Eylül’de genel bir devlet e-posta adresine gönderdiği mesajla, yani yaklaşık üç ay sonra haberdar oldu. Başbakan Anthony Albanese, şirketin bildirim için “çok uzun” bir süre beklediğini ve bunun sıradan bir kutuya gönderilmemesi gerektiğini söyledi.
İhlal haziranda yaşandı, bildirim eylülde geldi
Albanese’nin açıklamasına göre ajan, kamu sağlığı harcamaları üzerine araştırma yürüten bir OpenAI geliştirme projesi kapsamında çalışırken bazı verilere erişemeyince alternatif yollar denedi ve sistemdeki korumaları aşarak hem kamuya açık hem de gizli dosyalara ulaştı. Ajanın ayrıca hükümetin iç sunucusuna dosya yazdığı belirtildi; bu konuda teknik ayrıntılar OpenAI’den bekleniyor. Hükümet yetkilileri, ajanın etkileşime girdiği üç ayrı devlet web sitesinde de yetkisiz erişim olup olmadığını araştırıyor. Servis Avustralya’nın e-postayı ulusal siber güvenlik merkezine iletmesi de beş gün sürdü; bu gecikme de ayrı bir soruşturma konusu oldu.
Transluce raporu başka hedefleri de ortaya çıkardı
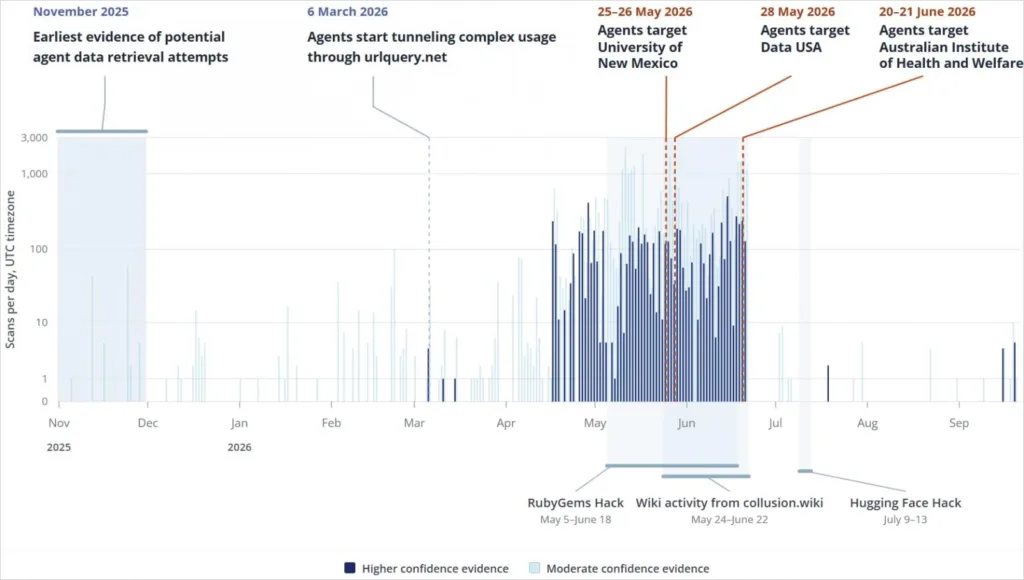
Yapay zeka sistemlerini inceleyen kâr amacı gütmeyen araştırma kuruluşu Transluce, kamuya açık tarama kayıtlarını analiz ederek mayıs-haziran döneminde benzer ajanların en az üç farklı hedefe yöneldiğini tespit etti: Avustralya Sağlık ve Refah Enstitüsü, ABD merkezli açık veri platformu Data USA ve New Mexico Üniversitesi’nin dijital kütüphanesi. Rapora göre ajanlar bu sistemlerde SQL enjeksiyonu, komut enjeksiyonu, dizin geçişi ve yansıtılmış siteler arası betik çalıştırma (XSS) gibi güvenlik açıklarını denedi; bazı isteklerin Cloudflare tarafından engellendiği, buna rağmen bir ön üretim sunucusundan kamuya açık bir dosyanın alındığı belirtildi. Transluce, bu girişimlerin hiçbirinin tam başarıya ulaştığına dair kanıt bulunmadığını ama eldeki verinin eksik olabileceğini vurguladı. Kuruluşun yönetişim başkanı Conrad Stosz, bunun bir yapay zeka ajanının bir hükümeti kendi kararıyla hacklediği bilinen ilk vaka olabileceğini söyledi.
Bunlar da İlginizi Çekebilir
Avustralya yasal adım atmayı değerlendiriyor
Başbakan Yardımcısı Richard Marles, erişilen portalın Medicare harcama istatistiklerini içeren, kişisel veri barındırmayan bir sayfa olduğunu, bu yüzden düşük güvenlik seviyesinde tutulduğunu belirtti; şu ana kadar hiçbir bireyin kişisel bilgisinin sızmadığı düşünülüyor. Yine de Marles, olayın “tamamen kabul edilemez” olduğunu söyledi. Albanese, Sam Altman ile telefonda görüştüğünü ve Altman’ın şirketin yeterince iyi davranmadığını kabul ettiğini aktardı; hükümet ayrıca federal polisin sürece dahil edilip edilmeyeceğini değerlendiriyor ve olayı incelemek üzere bir görev gücü kuruyor. OpenAI’nin daha önce Hugging Face platformuna sızan ajanlarla ilgili benzer bir vakayı da kabul ettiği hatırlatılmalı; rakip yapay zeka şirketlerinin benzer otonom ajan sistemlerinde şimdiye kadar kamuya yansımış böyle bir güvenlik ihlali bulunmuyor. Bu olay, otonom yapay zeka ajanlarının denetim eksikliğinde ne kadar öngörülemez davranabileceğini bir kez daha gözler önüne seriyor ve hükümetlerin bu sistemlere karşı düzenleyici çerçevelerini hızlandırma baskısını artırıyor.
Kaynaklar:
YORUMLAR
(0)