• Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Teknoyazar - Teknoloji Haberleri
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Sonuç bulunamadı
Tüm sonuçları gör
ESC
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Sonuç bulunamadı
Tüm sonuçları gör
ESC
Teknoyazar
Sonuç bulunamadı
Tüm sonuçları gör
ESC
  1. Teknoyazar
  2. › Güvenlik

D-Link DIR-822A yönlendiricilerde yamasız kritik açık bulundu

× T Teknoyazar'ı Google'da tercih edilen kaynak olarak ekleyin +

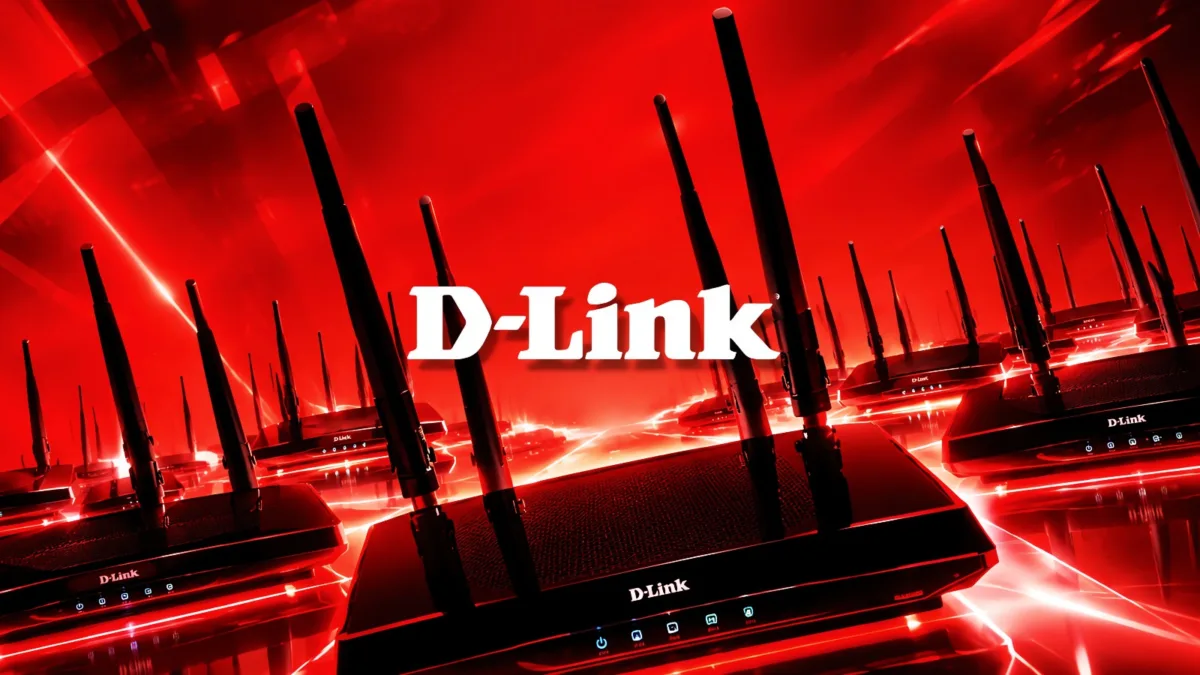
D-Link, eski DIR-822A modellerini etkileyen ve herkese açık istismar kodu yayılan maksimum önem dereceli bir güvenlik açığı için henüz yama sunmadı.

D-Link DIR-822A yönlendirici cihazının görünümü
Selin Koç Selin Koç / Editör 22.09.2026 17:02
Paylaş
0

D-Link, DIR-822A çift bantlı Wi-Fi yönlendiricilerini etkileyen ve kimlik doğrulama gerektirmeden uzaktan tetiklenebilen bir güvenlik açığı için kullanıcıları uyardı. CVE-2026-86296 kodlu ve maksimum önem derecesine sahip bu açık için şirket henüz bir yama yayınlamadı, ancak zafiyeti bulan güvenlik araştırmacısı istismar kodunu (PoC) kamuya açık şekilde paylaştı; bu durum saldırganların açığı hızla silahlandırmasının yolunu açabilir.

Açığın kaynağı ne, nasıl istismar ediliyor?

Sorun, cihazın DHCP sunucusu bileşeninde yığın tabanlı bir arabellek taşması (stack-based buffer overflow) ve hatalı veri işlemeden kaynaklanıyor. D-Link’in açıklamasına göre, udhcpcd bileşenindeki serverpacket.c dosyasında yer alan strcpy fonksiyonu, özel biçimlendirilmiş bir istekle karşılaştığında kullanılabilir yığın arabelleğini aşan veri işleyebiliyor. Bu durum bellek bozulmasına yol açarak cihazın gizlilik, bütünlük veya kullanılabilirlik özelliklerini tehlikeye atabiliyor.

Aynı yerel ağdaki geçerli kimlik bilgilerine sahip olmayan bir saldırgan, özel hazırlanmış DHCP paketleri göndererek taşmayı tetikleyebiliyor. Bu da DHCP servisinin çökmesine veya hedeflenen cihazda uzaktan kod çalıştırılmasına (remote code execution) kadar gidebiliyor. D-Link ayrıca aynı araştırmacı tarafından bildirilen ve L2TP kontrol mesajı ayrıştırıcısında bulunan kritik derecede sınır dışı yazma açığı CVE-2026-86510‘u da inceliyor. Bu ikinci açık, cihaz L2TP veya L2TPv6 WAN bağlantısı için yapılandırıldığında, temel yetkilere sahip saldırganların rastgele bellek bozulmasına yol açmasına izin verebiliyor.

Bunlar da İlginizi Çekebilir
SK hynix, ABD’de üretim için Intel ile görüşüyor SK hynix, ABD’de üretim için Intel ile görüşüyor OpenAI, Astra’ya yoğun talep nedeniyle Pro aboneliklerini durdurdu OpenAI, Astra’ya yoğun talep nedeniyle Pro aboneliklerini durdurdu OpenAI’nin GPT-6 Astra modeli kademeli olarak kullanıma açılıyor OpenAI’nin GPT-6 Astra modeli kademeli olarak kullanıma açılıyor YouTube, TV ve konsollardaki oturum açma sorununu giderdi YouTube, TV ve konsollardaki oturum açma sorununu giderdi

Kullanıcılar ne yapmalı, yama ne zaman gelecek?

D-Link, her iki açık için de yama üzerinde çalıştığını belirtti ancak kesin bir tarih vermedi. Şirket, DIR-822A sahiplerine cihazlarının internete doğrudan açık olmamasını sağlamalarını, uzaktan yönetim erişimini kısıtlamalarını ve yönetici erişimini güvenlik duvarı veya ağ erişim denetimleriyle güvenilir sistemlere sınırlamalarını önerdi.

Şirket şu ana kadar bu açıkların aktif saldırılarda kullanıldığını doğrulamadı, ancak D-Link cihazları geçmişte sık sık büyük ölçekli DDoS botnet’lerine dahil edilmek üzere hedef alındı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), D-Link’e ait ve saldırılarda kullanılmış veya kullanılmakta olan toplam 26 açığı takip ediyor; bunlardan ikisi fidye yazılımı grupları tarafından da istismar edilmiş durumda. Bu tarz eski nesil ev/ofis yönlendiricilerindeki yamasız açıklar, TP-Link ve Netgear gibi rakip üreticilerin cihazlarında da benzer şekilde sık görülen bir sorun olarak dikkat çekiyor; kullanıcıların desteği sona eren cihazları güncel modellerle değiştirmesi öneriliyor.

Kaynak: BleepingComputer

d-linkdhcp açığıdir-822arouter güvenliğisiber guvenlikzero-day

YORUMLAR

(0)
Yorumunuz minimum 30 karakter olmalıdır. (0)
Henüz yorum yok. İlk yorumu siz yazın.
En Çok Okunanlar
  1. 1LinkedIn, tarayıcı uzantılarını tarama davalarını kazandı
  2. 2Anthropic, yapay zekâ modellerinin siber saldırılarını raporladı
  3. 3OpenAI ajanları mayıs ayında RubyGems platformuna sızdı
  4. 4ClickFix saldırıları PC ve Mac kullanıcılarını hedef alıyor
  5. 5LG, akıllı TV’lerde casusluk iddialarına yanıt verdi
  6. 6BragJack Saldırısı Tarayıcı Yapay Zeka Asistanlarını Ele Geçiriyor
  7. 7Trezor’un e-posta sağlayıcısı hacklendi: 347 bin kişi hedef alındı
  8. 8Sogou klavye açığı tek tıkla GrayRabbit arka kapısını yüklüyor
  9. 9İspanya’da yapay zeka ajanının yönettiği ilk siber saldırı iddiası
  10. 10Yapay zeka laboratuvarlarında ajanlar sandbox’tan kaçtı
Teknoyazar

Güncel teknoloji haberleri, incelemeler ve rehberler. En yeni gelişmeleri Türkçe ve tarafsız biçimde Teknoyazar'da takip edin.

Popüler Konular

nvidia amazon roadster halka arz mindseye backrooms excel iphone 20 pro oneplus 16 clicks communicator grok rdc navier-stokes merkür exoplanet id. polo kripto para lg pixel chrome kötü amaçlı yazılım perplexity comet aepd gta vi notebooklm siyasi reklam webos space force yapay zeka halüsinasyonu okyanus ısınması influencer içerik kasası otonom araçlar nötron yıldızı nintendo switch 2 ev dekorasyonu

Kategoriler

  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Uzay
  • Otomobil

Kurumsal

  • Hakkımızda
  • Yazarlar
  • Künye
  • Editoryal İlkeler
  • Düzeltme Politikası
  • İletişim
  • Gizlilik Politikası
  • Çerez Politikası
  • Aydınlatma Metni
  • KVKK
© 2026 Teknoyazar. Tüm hakları saklıdır.Teknoyazar bir Vizyon Dijital markasıdır.
Çerezleri kullanıyoruz

Size daha iyi bir deneyim sunmak, içerikleri kişiselleştirmek ve trafiği ölçmek için çerezler kullanıyoruz. Ayrıntılar için Çerez Politikası sayfamıza göz atabilirsiniz.

Çerez Politikası
Sonuç bulunamadı
Tüm sonuçları gör
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme

© 2026 Teknoyazar. Tüm hakları saklıdır.

Size daha iyi bir deneyim sunmak, içerikleri kişiselleştirmek ve trafiği ölçmek için çerezler kullanıyoruz. Ayrıntılar için Çerez Politikası sayfamıza göz atabilirsiniz.