Citrix, kurumsal ağ geçidi ürünleri NetScaler ADC ve NetScaler Gateway‘de uzaktan kod yürütmeye (RCE) olanak tanıyan kritik bir güvenlik açığı tespit etti ve sistem yöneticilerini hemen yama yapmaya çağırdı. CVE-2026-107406 olarak takip edilen zafiyet, bellek taşması (memory overflow) kaynaklı bir zayıflıktan kaynaklanıyor ve saldırganların hedef cihazlarda kod çalıştırmasına ya da cihazları çökertip hizmet dışı bırakmasına (denial-of-service) yol açabiliyor. Açığın istismar edilebilmesi için cihazların SAML kimlik sağlayıcısı (Identity Provider) ya da hizmet sağlayıcısı (Service Provider) olarak yapılandırılmış olması gerekiyor.
Yama süreci nasıl işliyor?
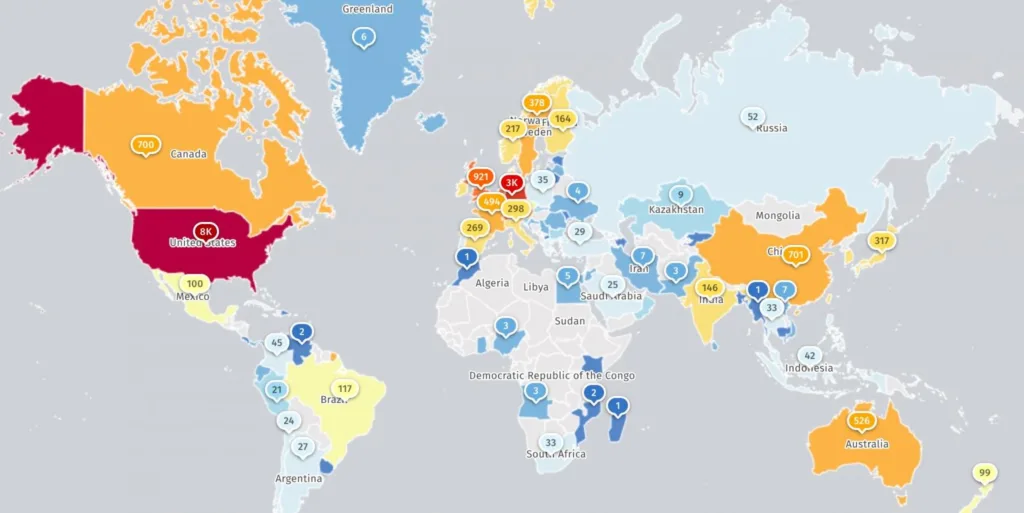
Citrix, konuyla ilgili yayımladığı danışma belgesinde müşterileri etkilenen NetScaler sürümlerini en kısa sürede güncellemeye davet etti. Şirket, bülten yayımlandığı sırada açığın istismar edildiğine dair herhangi bir kanıt bulunmadığını belirtti. Güvenli kabul edilen sürümler arasında NetScaler ADC ve Gateway 14.1-73.46 ve sonrası, 13.1-64.29 ve sonrası 13.1 sürümleri ile FIPS ve NDcPP varyantlarının güncel sürümleri yer alıyor. Tehdit istihbarat kuruluşu Shadowserver, internete açık 21 binden fazla NetScaler cihazı tespit ettiğini bildirdi; bunların yaklaşık 20 bini NetScaler ADC, 1.500’den fazlası ise Gateway örneği. Ancak bu cihazlardan kaçının tuzak sistem (honeypot) olduğu, kaçının zaten güncellendiği ya da hâlâ savunmasız yapılandırmaya sahip olduğu bilinmiyor.
Citrix ürünleri son dönemde sık sık saldırganların hedefi haline geldi. Mart ayında şirket, CVE-2026-3055 ve CVE-2026-4368 kodlu iki açığı yamalamış, ancak saldırganlar bu yamalardan günler sonra açıkları istismar etmeye başlamıştı. Eylül ayında ise saldırganların web kabuğu (web shell) yerleştirmek, kimlik bilgisi çalmak ve kurumsal ağlara sızmak için aktif olarak kullandığı iki RCE sıfır-gün açığı (CVE-2026-88771 ve CVE-2026-88772) için güncelleme yayımlanmıştı. Bu ayın başında da hizmet dışı bırakma amaçlı bir sıfır-gün açığı (CVE-2026-88779) için acil yama çıkarılmış, sonradan bu açığın da kod yürütmeye izin verebileceği ortaya çıkmıştı.
Bunlar da İlginizi Çekebilir
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 2021’den bu yana Citrix ürünlerinde aktif olarak istismar edilen 27 güvenlik açığını kayıt altına aldı; bunların yedisi fidye yazılımı saldırılarında kullanıldı. Bu tekrar eden zafiyet geçmişi, NetScaler cihazlarını işleten kurumların yama yönetimini ihmal edemeyeceğini gösteriyor. Benzer şekilde Fortinet ve Ivanti gibi diğer kurumsal VPN ve ağ geçidi üreticilerinin ürünleri de son yıllarda benzer saldırı dalgalarına maruz kalmıştı; bu da uzak erişim altyapılarının siber saldırganlar için öncelikli hedef haline geldiğini ortaya koyuyor.
Kaynak: BleepingComputer
YORUMLAR
(0)