• Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Teknoyazar - Teknoloji Haberleri
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Sonuç bulunamadı
Tüm sonuçları gör
ESC
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme
Sonuç bulunamadı
Tüm sonuçları gör
ESC
Teknoyazar
Sonuç bulunamadı
Tüm sonuçları gör
ESC
  1. Teknoyazar
  2. › Güvenlik

Atlassian’daki Kritik Açık Saldırganlarca Aktif Şekilde İstismar Ediliyor

× T Teknoyazar'ı Google'da tercih edilen kaynak olarak ekleyin +

Jira, Confluence ve Bitbucket'ı etkileyen kimlik doğrulama gerektirmeyen bir güvenlik açığı, teknik detayların yayımlanmasının ardından saatler içinde saldırganlarca istismar edilmeye başlandı.

Atlassian Jira ve Confluence güvenlik açığı uyarı görseli
Selin Koç Selin Koç / Editör 07.10.2026 17:08
Paylaş
0

CVE-2026-21589 olarak kayıtlı kritik bir güvenlik açığı, Atlassian‘ın Jira, Confluence ve Bitbucket gibi başlıca self-hosted ürünlerini tehdit ediyor. Güvenlik şirketi Previdian, açığa ilişkin ayrıntılı teknik bir raporun yayımlanmasından sadece birkaç saat sonra, honeypot ağında aktif istismar girişimleri tespit ettiğini açıkladı. Açık, kimlik doğrulama gerektirmeden belirli dosyalara erişilmesine izin veriyor ve saldırganın yalnızca dosyanın tam adını ve yolunu bilmesi yeterli oluyor.

Atlassian, pazartesi günü yayımladığı güvenlik bildiriminde, açığın self-hosted olarak çalışan sekiz üründe bulunduğunu doğruladı ve sistem yöneticilerini güvenlik güncellemelerini acilen uygulamaya çağırdı. Şirket, bireysel müşteri kurulumlarının ele geçirilip geçirilmediğini tespit edemeyeceğini de belirtti.
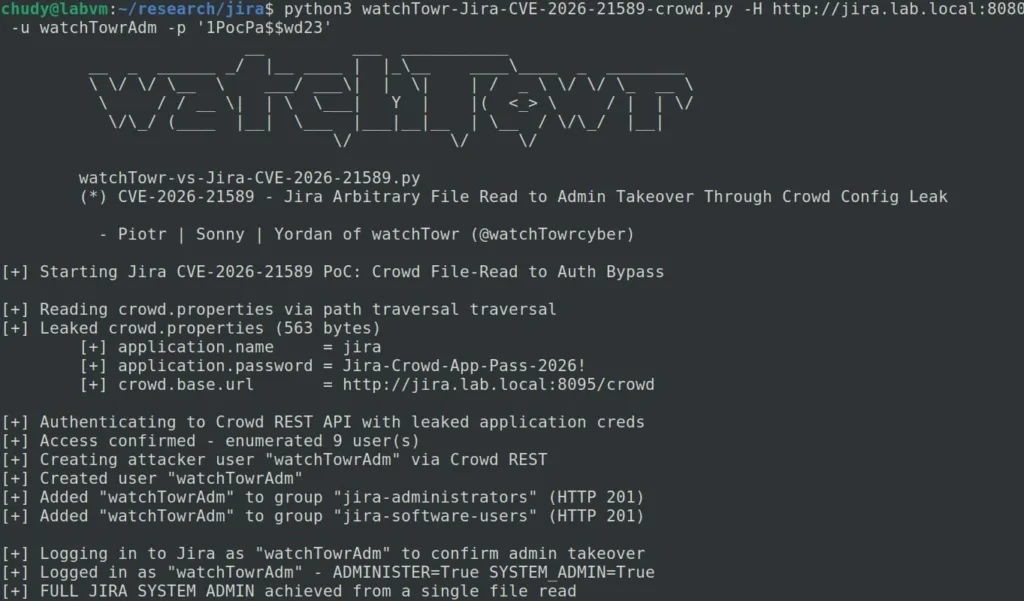
JiraSource'da yöneticiye yükseltilme gösteren PoC
JiraSource'da yöneticiye yükseltilme gösteren PoC — Görsel: BleepingComputer

Teknik detaylar nasıl yayıldı ve istismar nasıl çalışıyor?

Atlassian’ın duyurusunun ardından saldırı tespiti ve güvenlik testi şirketi watchTowr, açığın belirli Crowd entegrasyonlu kurulumlarda Jira, Confluence ve Bitbucket’ta yönetici seviyesinde erişim sağlamak için nasıl kullanılabileceğini gösteren bir teknik rapor yayımladı. Atlassian Crowd, bağlı Data Center uygulamaları için merkezi kimlik yönetimi, tek oturum açma (SSO) ve yetkilendirme hizmeti sunuyor.

Bunlar da İlginizi Çekebilir
GrapheneOS, Pixel telefonlardaki donma sorununun kaynağını buldu GrapheneOS, Pixel telefonlardaki donma sorununun kaynağını buldu Galaxy S26’da One UI 9 güncellemesi bir hafta gecikti Galaxy S26’da One UI 9 güncellemesi bir hafta gecikti Sıvı metal katkılı 3D baskı ısı iletimini 40 kat artırdı Sıvı metal katkılı 3D baskı ısı iletimini 40 kat artırdı 25 dolarlık ESP32-P4 kartında Tomb Raider 1 watt ile çalıştı 25 dolarlık ESP32-P4 kartında Tomb Raider 1 watt ile çalıştı

watchTowr araştırmacıları, açığın kök nedeninin çift iki nokta üst üste (::) karakterlerini eğik çizgiye (/) dönüştüren paylaşılan bir web kaynak kütüphanesi olduğunu belirledi. Bu zafiyeti kullanarak dizin geçişi (directory traversal) istekleri oluşturup kimlik doğrulama olmadan korumalı uygulama dosyalarını okuyabildiklerini doğruladılar. Crowd entegreli Jira kurulumlarında saldırganlar, WEB-INF/classes/crowd.properties dosyasından düz metin kimlik bilgilerini okuyarak Crowd API’si üzerinden bir Jira yönetici hesabı oluşturabiliyor.
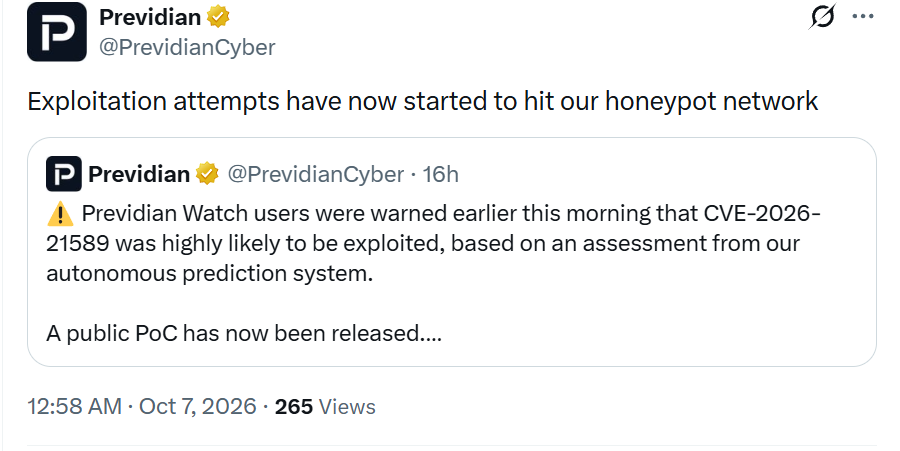
Tweet
Tweet — Görsel: BleepingComputer

Previdian’dan Ryan Dewhurst, watchTowr’ın teknik araştırmasını ve kavram kanıtı (PoC) kodunu yayımlamasından yalnızca iki saat sonra honeypot ağlarında istismar girişimlerinin başladığını söyledi. Ayrıca açığı otomatik olarak tarayabilen bir Nuclei şablonunun da kısa süre içinde yayımlandığını, bunun saldırıları önemli ölçüde kolaylaştırdığını aktardı. Şirket şu ana kadar 38.60.157.86, 146.70.187.234 ve 159.26.119.225 adreslerinden gelen saldırı girişimlerini tespit etti ve bu IP adreslerinin engellenmesini tavsiye ediyor.

Dewhurst, PoC’nin hızlı yayılması, otomatik tarama araçlarının varlığı ve etkilenen Atlassian ürünlerinin genişliği nedeniyle önümüzdeki günlerde istismar faaliyetinin belirgin biçimde artmasını bekliyor. Sistem yöneticilerinin güvenlik güncellemelerini derhal uygulaması, mümkün değilse dış ağ erişimini kısıtlaması ve ilgili ürünler için önerilen web uygulama güvenlik duvarı (WAF) veya URL yeniden yazma kurallarını devreye alması öneriliyor. watchTowr ayrıca yöneticilerin kurulumlarının açığa karşı savunmasız olup olmadığını kontrol edebilmesi için ücretsiz bir tarama aracı yayımladı. Kısa vadede, yama uygulamayan kurumsal Atlassian kullanıcılarının önümüzdeki haftalarda artan saldırı trafiğiyle karşı karşıya kalması bekleniyor.

Kaynak: BleepingComputer

atlassianbitbucketconfluencecrowdjirasiber guvenlik

YORUMLAR

(0)
Yorumunuz minimum 30 karakter olmalıdır. (0)
Henüz yorum yok. İlk yorumu siz yazın.
En Çok Okunanlar
  1. 1Anthropic, yapay zekâ modellerinin siber saldırılarını raporladı
  2. 2LinkedIn, tarayıcı uzantılarını tarama davalarını kazandı
  3. 3OpenAI ajanları mayıs ayında RubyGems platformuna sızdı
  4. 4ClickFix saldırıları PC ve Mac kullanıcılarını hedef alıyor
  5. 5İspanya’da yapay zeka ajanının yönettiği ilk siber saldırı iddiası
  6. 6LG, akıllı TV’lerde casusluk iddialarına yanıt verdi
  7. 7ABD’de Apple, Samsung ve Google’a uzamsal ses davası açıldı
  8. 8Yapay zeka laboratuvarlarında ajanlar sandbox’tan kaçtı
  9. 9BragJack Saldırısı Tarayıcı Yapay Zeka Asistanlarını Ele Geçiriyor
  10. 10Trezor’un e-posta sağlayıcısı hacklendi: 347 bin kişi hedef alındı
Teknoyazar

Güncel teknoloji haberleri, incelemeler ve rehberler. En yeni gelişmeleri Türkçe ve tarafsız biçimde Teknoyazar'da takip edin.

Popüler Konular

ninku cftc galaxy s27 ultra nötrino fiziği dinozor nhtsa siber saldırı mod emülasyon elektrikli uçak sl-1 smart band trai yasal düzenleme pixel 11 pro asml startup klavye elektrikli kamyon dünya'nın iç yapısı ağ donanımı ev dekorasyonu telif hakkı wp engine batarya teknolojisi icann search live james webb teleskobu tedarik zinciri saldırısı amazon xl1 finans teknolojisi snapdragon x80 sızıntı infotainment iphone 18 pro max beyaz cüce

Kategoriler

  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Uzay
  • Otomobil

Kurumsal

  • Hakkımızda
  • Yazarlar
  • Künye
  • Editoryal İlkeler
  • Düzeltme Politikası
  • İletişim
  • Gizlilik Politikası
  • Çerez Politikası
  • Aydınlatma Metni
  • KVKK
© 2026 Teknoyazar. Tüm hakları saklıdır.Teknoyazar bir Vizyon Dijital markasıdır.
Çerezleri kullanıyoruz

Size daha iyi bir deneyim sunmak, içerikleri kişiselleştirmek ve trafiği ölçmek için çerezler kullanıyoruz. Ayrıntılar için Çerez Politikası sayfamıza göz atabilirsiniz.

Çerez Politikası
imunify-bot-check
Sonuç bulunamadı
Tüm sonuçları gör
  • Yapay Zeka
  • Mobil
  • Bilgisayar & Donanım
  • Oyun
  • Yazılım & Uygulamalar
  • Bilim
  • Daha Fazla
    • Uzay
    • Otomobil
    • Güvenlik
    • Sosyal Medya
    • İnceleme

© 2026 Teknoyazar. Tüm hakları saklıdır.

Size daha iyi bir deneyim sunmak, içerikleri kişiselleştirmek ve trafiği ölçmek için çerezler kullanıyoruz. Ayrıntılar için Çerez Politikası sayfamıza göz atabilirsiniz.