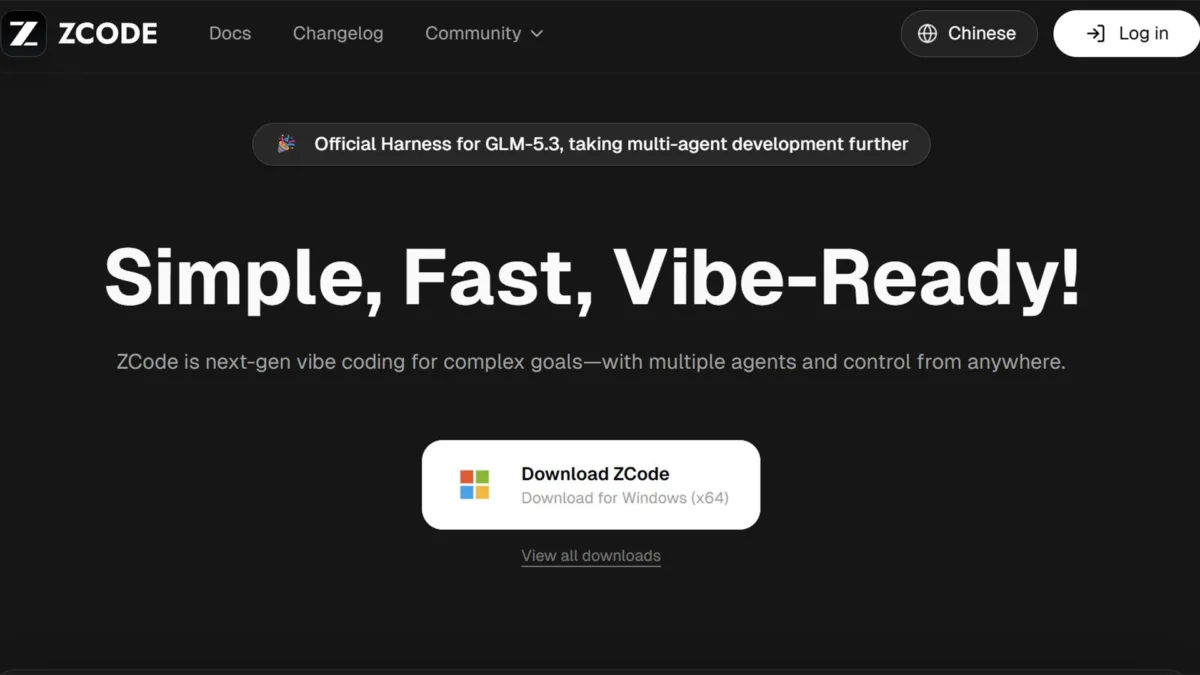
Çin’in en büyük ikinci yapay zeka şirketi olan Z.ai, geliştirdiği ZCode adlı kodlama asistanının kullanıcıların izni olmadan yerel bilgisayarlarındaki dosyaları uzak sunuculara yükleyerek büyük bir gizlilik ihlaline yol açtığını itiraf etti. South China Morning Post’un haberine göre skandal, birkaç tanınmış geliştiricinin kendi cihazlarındaki verilerin izinsiz şekilde bulut sistemine aktarıldığını fark etmesiyle ortaya çıktı.
GLM modelleriyle tanınan ve Hugging Face üzerinde Gemma, Qwen, DeepSeek gibi modellerle birlikte yer alan Zhipu AI’nin bir markası olan Z.ai, geçtiğimiz cuma günü sorunu kabul ederek kullanıcı verilerinin onaysız yüklenmesi hatasını düzelttiğini duyurdu. Şirket ayrıca buluta aktarılan tüm verilerin silindiğini garanti etti ve güven inşa etmek amacıyla ZCode’un kaynak kodunu açık kaynak haline getirip bağımsız denetçilere inceletmeyi planladığını açıkladı.
Olayı ilk fark eden geliştiricilerden Ferstar takma adlı kullanıcı, ZCode’un kendisine ait 313 megabaytlık dosyayı sıkıştırıp şifreleyerek Alibaba Cloud depolama alanına yüklemeye çalıştığını belirledi. Yakalandığında aracın bu dosyayı yüklemek için tam 564 kez deneme yaptığı ortaya çıktı; bu denemelerden biri başarısız olsa da 15 kilobaytlık küçük bir dosyanın sızdırılmayı başardığı tespit edildi.
Bunlar da İlginizi Çekebilir
Sıkıştırılan dosyaların içeriği şifreli olsa da dosya adları görünür durumdaydı. Ferstar, dosya isimlerinden yola çıkarak üzerinde çalıştığı ticari bir projenin de bu veriler arasında olabileceğinden endişe duyduğunu, ancak içeriği doğrulayamadığını aktardı. Feng Ruohang adlı başka bir teknoloji blog yazarı da benzer bir deneyim yaşadığını paylaştı. Daha da rahatsız edici olan nokta, bu yükleme mekanizmasının varsayılan olarak açık geldiği ve kullanıcıya kapatma seçeneği sunmadığıydı.
Sorunun ne kadar süredir var olduğu bilinmiyor. Ancak SCMP’nin görüştüğü, önde gelen bir Çinli robotik şirketinde çalışan isimsiz bir yazılım mühendisi, güvenlik endişeleri nedeniyle şirket içinde Z.ai araçlarının kullanımının yasaklandığını belirtti.
Bu tür veri sızdırma sorunları yalnızca Çinli şirketlere özgü değil; bu yıl içinde Elon Musk’ın xAI şirketine ait Grok Build aracının ve Anthropic’in Claude Code ürününün de benzer izinsiz veri aktarımı iddialarıyla gündeme geldiği hatırlanmalı. Olay, yapay zeka destekli kodlama araçlarının kurumsal ve bireysel kullanıcılar için ne denli hassas bir güvenlik riski taşıdığını bir kez daha gözler önüne seriyor. Kullanıcıların bu tür araçları kurmadan önce izin ayarlarını ve veri politikalarını dikkatle incelemesi öneriliyor.
Kaynak: Tom's Hardware
YORUMLAR
(0)