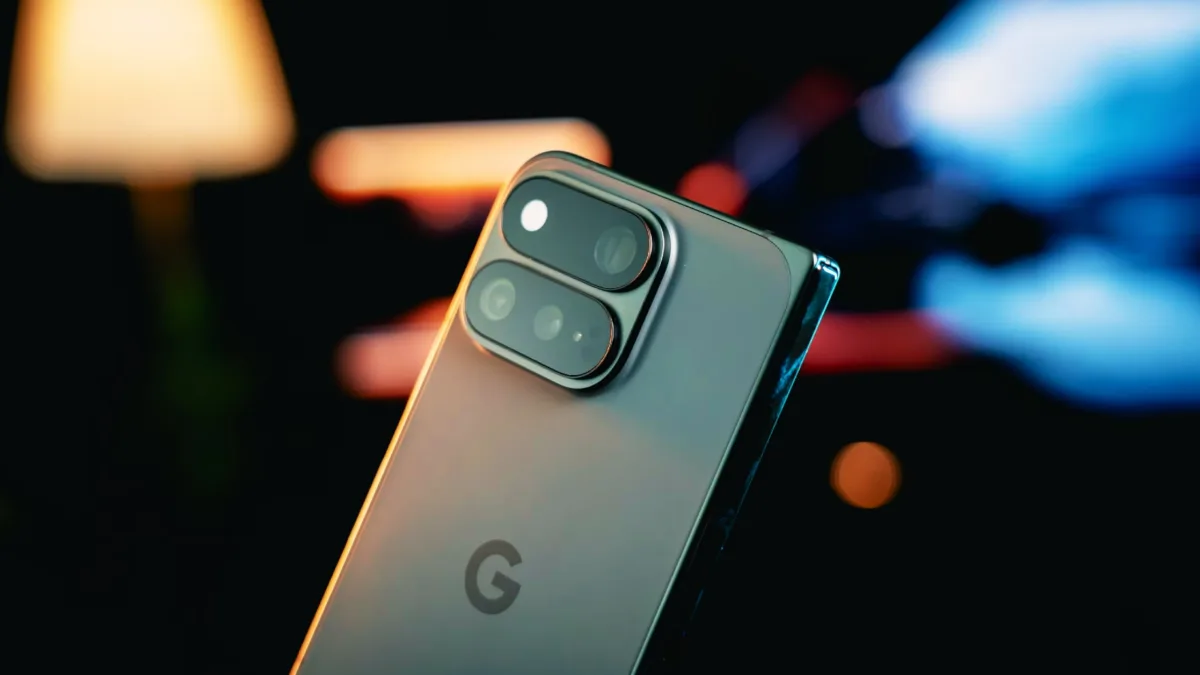
Google, daha önce Android ekosistemi için düzenli olarak yayınladığı aylık güvenlik yamalarına ek olarak, Pixel cihazlara özel Eylül 2026 güncellemesini duyurdu. Şirket, bu güncellemeyle birlikte 110 güvenlik açığını kapattığını ve bunlardan birinin hedefli saldırılarda aktif olarak istismar edildiğini açıkladı.
Google’ın açıklamasına göre CVE-2026-58704 kodlu açık, sınırlı ve hedefli saldırılarda kullanılmış olabilir. Yüksek önem derecesine sahip bu güvenlik zafiyeti, modem alt bileşenindeki hatalı yetkilendirme ve koruma mekanizması arızasından kaynaklanıyor. Açığın başarılı şekilde istismar edilmesi, komşu ağa erişimi olan ve cihazda temel izinlere sahip saldırganların, kullanıcı etkileşimi gerektirmeden düşük karmaşıklıkta saldırılarla yetkilerini yükseltmesine olanak tanıyor.
Diğer açıklar ve güncelleme kapsamı ne durumda?
Şirketin açıklamasında, hücresel modemde bir mantık hatası nedeniyle izin atlatma sorunu yaşandığı, bu durumun ek yürütme izni gerektirmeden uzaktan (yakın mesafeden) yetki yükseltmesine yol açabileceği belirtiliyor. Google bu ayki güncellemede toplam 109 ek güvenlik sorununu da giderdi.
Bunlar da İlginizi Çekebilir
- 12 uzaktan kod yürütme (RCE) açığı
- 89 kritik veya yüksek şiddette yetki yükseltme açığı
- Yamalar 2026-09-05 yama seviyesiyle dağıtılıyor
- Güncelleme, tüm desteklenen Google cihazlarına ulaştırılacak
- Pixel cihazlar, donanım kontrolü Google’a ait olduğu için standart Android OEM yamalarından ayrı güncelleme alıyor
Pixel kullanıcıları güncellemeye ulaşmak için Ayarlar menüsünden Güvenlik ve gizlilik, ardından Sistem ve güncellemeler yolunu izleyip Güvenlik güncellemesi bölümünden yükleme işlemini başlatabilir ve cihazı yeniden başlatarak süreci tamamlayabilir. Google, Haziran ayında da Android 14 ve sonrası sürümleri etkileyen, kod yürütme ve yetki yükseltmeye izin veren başka bir zero-day açığını (CVE-2025-48595) kapatmıştı. Bir ay önce ise şirket, yapay zeka destekli araçlarla daha kolay bulunan açıklara verilen ödülleri azaltırken, bazı Android istismarları için 1,5 milyon dolara varan ödüller sunacağını duyurmuştu. Bu gelişme, mobil güvenlik tehditlerinin giderek daha hedefli ve sofistike hale geldiğini bir kez daha gösteriyor. Pixel kullanıcılarının güncellemeyi gecikmeden yüklemesi, olası istismar risklerine karşı en etkili önlem olarak öne çıkıyor.
Kaynak: BleepingComputer
YORUMLAR
(0)